Tipo de nó: browser_get2faCode
Gera o código atual baseado em tempo a partir de um segredo de autenticador configurado.
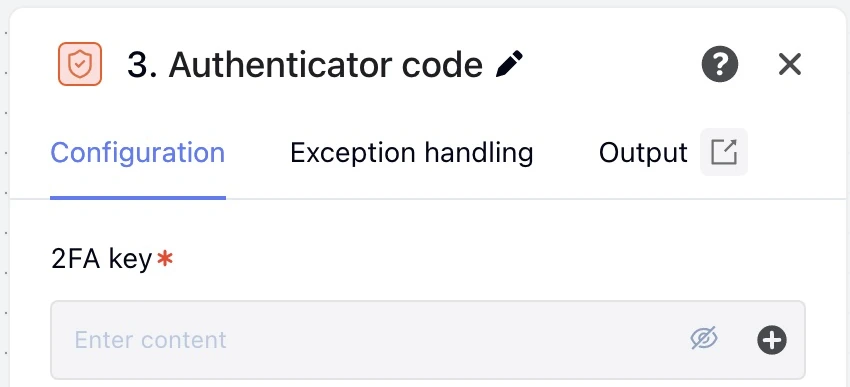
Captura de tela feita na interface em inglês do MoreLogin Desktop V2.73.101.
Estes campos ficam em data.browserUi.inputs.
| Campo | Tipo ou valores | Obrigatório no esquema | Padrão de execução | Descrição e limites |
|---|---|---|---|---|
secret | string | Não | — | Segredo 2FA |
- secret é uma chave Base32. Quando inserido diretamente, pode conter apenas letras, dígitos e espaços, com até 100 caracteres (validado na gravação; os valores de variáveis referenciadas não são validados). Em tempo de execução, todos os caracteres que não são de palavra (espaços, -, = etc.) são removidos primeiro. É gerado um TOTP real de 6 dígitos; nenhum código fixo de demonstração é usado. expiresAt é o horário local do cliente desktop em que o período atual (30 segundos) expira, no formato YYYY-MM-DD HH:mm:ss, e remainingSeconds é o número de segundos restantes.
- Código de validação:
RPA_NODE_INPUT_INVALID
| Campo | Formas permitidas |
|---|---|
secret | literal, template |
| Campo de saída | Tipo ou valores |
|---|---|
code | string |
expiresAt | string |
remainingSeconds | number |
Referencie os campos publicados como ${nodeId.data.field}.
Um objeto de nó completo para o array nodes de um fluxo ou para os blocks de outro nó. totpSecret é um parâmetro inicial privado declarado em workflow.variables.
{
  "id": "totp_code",
  "type": "browser_get2faCode",
  "data": {
    "title": "Generate the sign-in code",
    "browserAction": "get2faCode",
    "browserUi": {
      "inputs": {
        "secret": "${totpSecret}"
      },
      "exception": {
        "timeout": 30000,
        "policy": "interrupt"
      }
    }
  }
}